
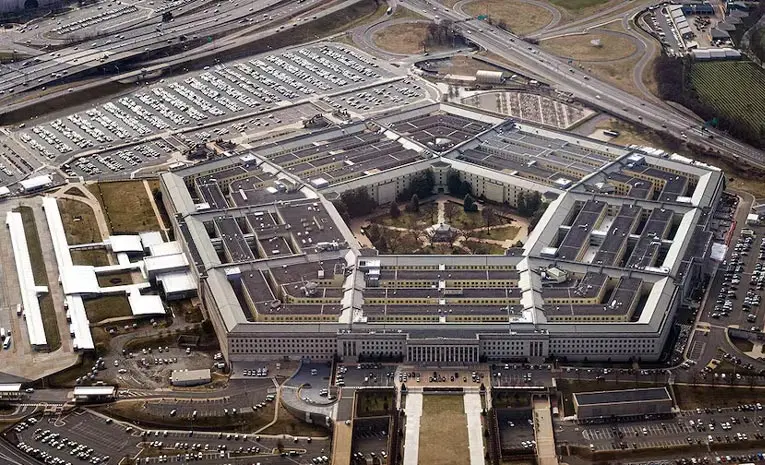
पेंटागन डेटाबेस पर साइबर हमला, 30.5 लाख लोगों का ब्योरा लीक
अधिकारियों ने पाया कि अमेरिकी रक्षा विभाग के डिफेंस मैनपावर डेटा सेंटर तंत्र में अक्टूबर 2025 से जुलाई 2026 तक अनधिकृत उपयोगकर्ताओं ने प्रवेश किया। इसमें 27.6 लाख जीवित और 2.94 लाख मृत व्यक्तियों के नाम, सोशल सिक्योरिटी नंबर, जन्मतिथि, संपर्क और नौकरी से जुड़ी जानकारी उजागर हुई, जो बिना एन्क्रिप्शन रखी गई थी। पेंटागन के अनुसार खामी पकड़ में आते ही ठीक कर दी गई, दुरुपयोग के सबूत नहीं मिले और पीड़ितों को एक साल मुफ्त क्रेडिट निगरानी दी जाएगी।
स्रोत
Sakshi (సాక్షి) · मूल ख़बर पढ़ें ↗
डेस्क जाँच · कुछ दावे ध्यान से पढ़ें
डेस्क ने क्या जाँचा (5)
- Unauthorised users accessed the Defense Manpower Data Center system from October 2025 to July 2026. — Attributed to officials in the source; no named official or document cited.
- Personal details of 27.6 lakh living and 2.94 lakh deceased individuals were exposed, about 30.5 lakh in total. — Figures appear in the source and add up internally; sourced only to unspecified 'information'.
- Leaked data included names, Social Security numbers, dates of birth, contact and employment details, and was unencrypted. — Stated in source without named attribution.
- The Pentagon fixed the flaw immediately after detecting it in July 2026 and will offer victims one year of free credit monitoring and identity protection. — Attributed to the Pentagon in the source.
- No evidence of misuse of the leaked data or financial loss has been found so far. — Attributed to officials; investigation described as ongoing.
विश्लेषकों की राय राय
यह सामान्य डेटा लीक नहीं है — अमेरिकी रक्षा विभाग की केंद्रीय कार्मिक रिकॉर्ड प्रणाली में करीब नौ महीने (अक्टूबर 2025 से जुलाई 2026) तक अनधिकृत पहुँच बनी रहना ऐसी चूक है जिसे प्रति-गुप्तचर नज़रिए से देखना होगा। पेंटागन का यह कहना कि दुरुपयोग का कोई सबूत नहीं मिला, राहत देता है, लेकिन विदेशी खुफिया एजेंसियाँ आमतौर पर ऐसे डेटा को तुरंत भुनाने के बजाय चुपचाप वर्षों तक संजोकर रखती हैं। सैन्य कर्मियों के नौकरी संबंधी विवरण, जन्मतिथि और संपर्क जानकारी मिलकर केवल पहचान-चोरी का मामला नहीं, बल्कि लक्षित भर्ती-संपर्क, दबाव और फिशिंग के लिए सामरिक कच्चा माल बन जाते हैं।
- नौ महीने तक घुसपैठ पकड़ में न आना खुद घुसपैठ से अधिक चिंताजनक है — यह निगरानी और पहचान तंत्र की विफलता की ओर इशारा करता है।
- खबर के अनुसार डीएमडीसी में छह करोड़ से अधिक रिकॉर्ड हैं; 30.5 लाख का उजागर होना उसका एक हिस्सा भर है, जिससे शेष डेटा की सुरक्षा पर सवाल उठता है।
- सामाजिक सुरक्षा नंबरों को बिना एन्क्रिप्शन रखना तकनीकी से ज़्यादा प्रशासनिक और प्रक्रियागत कमज़ोरी दिखाता है।
- सैनिकों के कर्तव्यों और ज़िम्मेदारियों से जुड़ी जानकारी शत्रु एजेंसियों को व्यक्तियों को पहचानने, दबाव बनाने और संपर्क करने का रास्ता देती है — इस जोखिम का समाधान क्रेडिट मॉनिटरिंग से नहीं होता।
- हमले के पीछे कौन है यह तय न होने से प्रतिक्रिया तय करना कठिन है: मुनाफ़े के लिए किया गया साइबर अपराध और राज्य-समर्थित जासूसी बिलकुल अलग जवाबी उपाय मांगते हैं।
किस पर नज़र रखें — तीन बातों पर नज़र रखें — जाँच में हमले के स्रोत का कोई आकलन सामने आता है या नहीं, शेष डीएमडीसी रिकॉर्ड का स्वतंत्र ऑडिट होता है या नहीं, और मित्र देशों की सेनाओं के साथ काम करने वाले कर्मी भी प्रभावित हुए हैं या नहीं।
यह खबर यह स्थापित नहीं करती कि घुसपैठ के पीछे कौन था, उसका उद्देश्य क्या था, या किसी विदेशी सरकार की भूमिका थी — और "दुरुपयोग का सबूत नहीं" का अर्थ यह नहीं कि दुरुपयोग हुआ ही नहीं।
गहराई से
शोध सारांश · 8 तथ्य · 4 तारीख़ें · परीक्षा के लिएसार
पृष्ठभूमि
अमेरिकी रक्षा विभाग (पेंटागन) के डिफेंस मैनपावर डेटा सेंटर (डीएमडीसी) के डेटाबेस पर बड़े साइबर हमले का खुलासा हुआ है। डीएमडीसी अमेरिकी रक्षा विभाग का प्रमुख व्यक्तिगत रिकॉर्ड केंद्र है, जिसमें सैनिकों, रिजर्व कर्मियों, नागरिक कर्मचारियों, ठेकेदारों, सेवानिवृत्तों, पूर्व सैनिकों और सैन्य परिवारों से जुड़ी जानकारी रहती है। अधिकारियों के मुताबिक अक्टूबर 2025 से जुलाई 2026 तक अनधिकृत उपयोगकर्ता इस तंत्र में प्रवेश करते रहे और लगभग 30.5 लाख लोगों का ब्योरा उजागर हुआ, जो बिना एन्क्रिप्शन रखा गया था।
मुख्य तथ्य
- डीएमडीसी तंत्र में अनधिकृत प्रवेश अक्टूबर 2025 से जुलाई 2026 तक जारी रहा।
- 27.6 लाख जीवित व्यक्तियों और 2.94 लाख मृत व्यक्तियों का व्यक्तिगत ब्योरा उजागर हुआ; कुल लगभग 30.5 लाख लोग प्रभावित।
- लीक हुई जानकारी में नाम, सोशल सिक्योरिटी नंबर, जन्मतिथि, संपर्क विवरण और नौकरी से जुड़ा ब्योरा शामिल।
- यह डेटा एन्क्रिप्शन के बिना रखा गया था, जिससे खतरा और बढ़ गया।
- डीएमडीसी तंत्र में छह करोड़ से अधिक रिकॉर्ड होने की जानकारी है।
- जुलाई 2026 में तंत्र की खामी पकड़ में आने के बाद उसे तुरंत ठीक कर दिया गया।
- अब तक लीक जानकारी के दुरुपयोग या आर्थिक नुकसान का कोई सबूत नहीं मिला है।
- पेंटागन प्रभावित व्यक्तियों को एक साल तक मुफ्त क्रेडिट निगरानी और पहचान सुरक्षा सेवाएं देगा।
समयरेखा
- अक्टूबर 2025डीएमडीसी तंत्र में अनधिकृत उपयोगकर्ताओं का प्रवेश शुरू हुआ।
- अक्टूबर 2025 से जुलाई 2026महीनों तक अनधिकृत पहुंच जारी रही, जिससे अमेरिकी सरकार की साइबर सुरक्षा पर सवाल उठे।
- जुलाई 2026तंत्र की खामी पकड़ में आई और उसे तुरंत ठीक किया गया।
- वर्तमानहमलावर कौन थे और उनका मकसद क्या था, इस पर जांच जारी है।
किसका दाँव
- पेंटागन / अमेरिकी रक्षा विभाग — डेटा सुरक्षा में चूक की जवाबदेही, खामी सुधारना, जांच और प्रभावितों को सुरक्षा सेवाएं देना।
- डिफेंस मैनपावर डेटा सेंटर (डीएमडीसी) — छह करोड़ से अधिक रिकॉर्ड रखने वाले केंद्रीय तंत्र की विश्वसनीयता दांव पर।
- सैन्य कर्मी, रिजर्व सिबंदी, नागरिक कर्मचारी, ठेकेदार — ड्यूटी और जिम्मेदारियों का ब्योरा उजागर होने से व्यक्तिगत व राष्ट्रीय सुरक्षा जोखिम।
- सेवानिवृत्त, पूर्व सैनिक और सैन्य परिवार — सोशल सिक्योरिटी नंबर व जन्मतिथि लीक होने से पहचान चोरी और फिशिंग का खतरा।
- शत्रु देश और साइबर अपराधी — लीक जानकारी का जासूसी, धोखाधड़ी भरे संदेश और फिशिंग हमलों में संभावित उपयोग।
क्यों अहम है
लगभग 30.5 लाख लोगों का संवेदनशील ब्योरा, वह भी बिना एन्क्रिप्शन, उजागर होना दुनिया की सबसे बड़ी रक्षा व्यवस्था में डेटा सुरक्षा की कमजोरी दिखाता है। सैन्य कर्मियों की ड्यूटी संबंधी जानकारी बाहर आना राष्ट्रीय सुरक्षा के लिए चिंता का विषय है, क्योंकि यह शत्रु देशों या साइबर अपराधियों के काम आ सकती है। महीनों तक अनधिकृत प्रवेश का पता न चलना सरकारी तंत्र की निगरानी क्षमता पर सवाल खड़ा करता है।
UPSC नज़रिया
प्रीलिम्स संकेत
- डीएमडीसी (डिफेंस मैनपावर डेटा सेंटर) अमेरिकी रक्षा विभाग का प्रमुख व्यक्तिगत रिकॉर्ड केंद्र है।
- डीएमडीसी तंत्र में छह करोड़ से अधिक रिकॉर्ड होने की जानकारी।
- प्रभावित: 27.6 लाख जीवित + 2.94 लाख मृत व्यक्ति = लगभग 30.5 लाख।
- अनधिकृत प्रवेश की अवधि: अक्टूबर 2025 से जुलाई 2026।
- लीक डेटा बिना एन्क्रिप्शन रखा गया था; पहचान चोरी और फिशिंग का खतरा।
- पेंटागन का उपाय: एक साल मुफ्त क्रेडिट निगरानी व पहचान सुरक्षा सेवा।
मेन्स दृष्टिकोण
पेंटागन के डीएमडीसी डेटाबेस में अक्टूबर 2025 से जुलाई 2026 तक चली अनधिकृत पहुंच यह दर्शाती है कि संवेदनशील सरकारी डेटा भंडार भी बुनियादी सुरक्षा उपायों के अभाव में असुरक्षित हैं—इस मामले में डेटा एन्क्रिप्शन के बिना रखा गया था और महीनों तक घुसपैठ पकड़ में नहीं आई। इसके दो स्तर के परिणाम हैं: व्यक्तिगत स्तर पर सोशल सिक्योरिटी नंबर, जन्मतिथि और संपर्क विवरण से पहचान चोरी, धोखाधड़ी भरे संदेश और फिशिंग का जोखिम; तथा सामरिक स्तर पर सैन्य कर्मियों के ड्यूटी व जिम्मेदारी संबंधी विवरण शत्रु देशों या साइबर अपराधियों के हाथ लगने का राष्ट्रीय सुरक्षा जोखिम। स्रोत के अनुसार अब तक दुरुपयोग या आर्थिक नुकसान का सबूत नहीं है, खामी तुरंत ठीक कर दी गई और प्रभावितों को एक साल मुफ्त क्रेडिट निगरानी दी जा रही है, जबकि हमलावरों और मकसद की जांच जारी है। आगे का रास्ता विशेषज्ञों के सुझाव के अनुरूप है—मजबूत एन्क्रिप्शन, नियमित सुरक्षा जांच और बहुस्तरीय प्रमाणीकरण को और पुख्ता करना, साथ ही कर्मियों को संदिग्ध फोन कॉल व ईमेल के प्रति सतर्क रखना।
मुख्य शब्द
- पेंटागन
- अमेरिकी रक्षा विभाग का प्रधान कार्यालय, जिसके डेटाबेस पर यह साइबर हमला हुआ।
- डीएमडीसी (डिफेंस मैनपावर डेटा सेंटर)
- अमेरिकी रक्षा विभाग का केंद्रीय व्यक्तिगत रिकॉर्ड केंद्र, जिसमें छह करोड़ से अधिक रिकॉर्ड हैं।
- एन्क्रिप्शन
- डेटा को कूट भाषा में बदलने की तकनीक, जो लीक होने पर भी जानकारी को अपठनीय रखती है।
- सोशल सिक्योरिटी नंबर
- अमेरिका में व्यक्ति की पहचान व सामाजिक सुरक्षा से जुड़ा नंबर; लीक होने पर पहचान चोरी का खतरा।
- फिशिंग
- नकली संदेश या ईमेल भेजकर लोगों से गोपनीय जानकारी हासिल करने की धोखाधड़ी।
- बहुस्तरीय प्रमाणीकरण
- एक से अधिक चरणों में उपयोगकर्ता की पहचान जांचने की सुरक्षा व्यवस्था।
अभ्यास प्रश्न
- पेंटागन के डीएमडीसी डेटा लीक के उदाहरण से समझाइए कि संवेदनशील सरकारी डेटाबेस में एन्क्रिप्शन और बहुस्तरीय प्रमाणीकरण क्यों अनिवार्य हैं।
- सैन्य कर्मियों के नौकरी संबंधी विवरण का लीक होना व्यक्तिगत गोपनीयता से आगे बढ़कर राष्ट्रीय सुरक्षा का मुद्दा कैसे बन जाता है? चर्चा कीजिए।
- महीनों तक चलने वाली अनधिकृत पहुंच का समय पर पता न चलना सरकारी साइबर सुरक्षा तंत्र की किन कमजोरियों को उजागर करता है?
सिर्फ़ मूल ख़बर के आधार पर — आँकड़े और तारीख़ें स्रोत की हैं, अनुमान नहीं।