
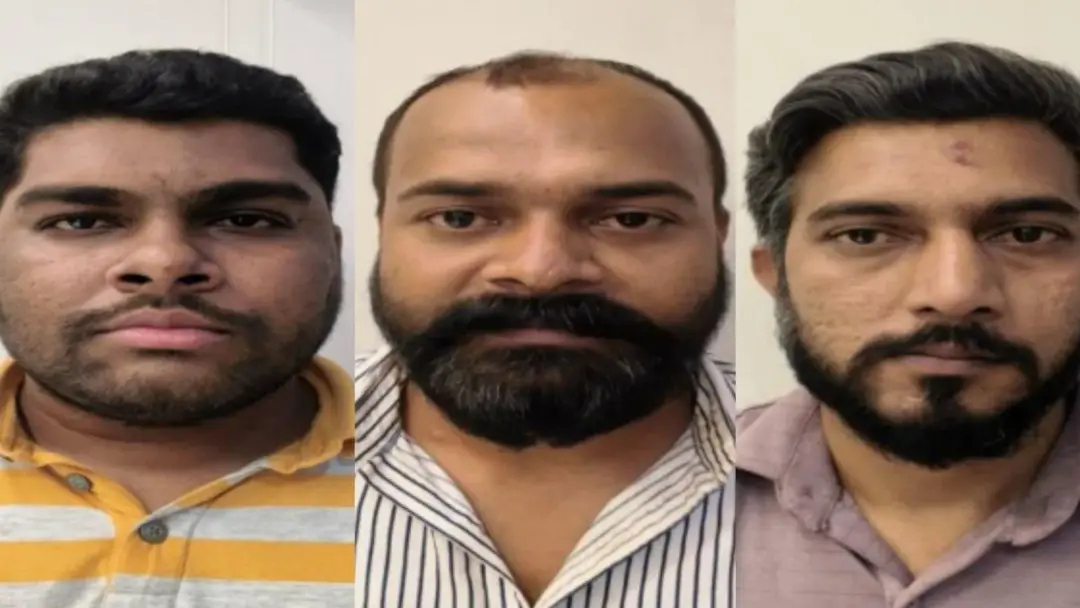
बेंगलुरु में 94 लाख रुपये की साइबर धोखाधड़ी, तीन गिरफ्तार
बेंगलुरु साइबर पुलिस ने ऑनलाइन ट्रेडिंग और निवेश धोखाधड़ी के मामले में तीन लोगों को गिरफ्तार किया है, जिसमें पीण्या निवासी ने 93,58,555 रुपये स्थानांतरित करने को मजबूर होने की बात कही। शिकायत 28 मई को दर्ज हुई और जांच में 507 म्यूल बैंक खाते सामने आए। अमित मिश्रा, परशुराम सदानंद कन्नणवर और तौसिफ अहमद को 8 और 9 सितंबर को गिरफ्तार किया गया। पुलिस के अनुसार फर्जी ऐप से ओटीपी लिए गए, रकम बिनांस क्रिप्टो वॉलेट भेजी गई और आईपी पते कोलकाता, हांगकांग व कैलिफोर्निया से जुड़े मिले।
स्रोत
Indian Express — Cities · मूल ख़बर पढ़ें ↗
डेस्क जाँच · स्रोत से तुलना की
डेस्क ने क्या जाँचा (5)
- A Peenya resident was made to transfer Rs 93,58,555 in an online trading and investment fraud, complaint filed May 28. — Figure and date appear in source, based on the complainant's claim as reported by police.
- Three men — Amit Mishra, Parashuram Sadanand Kannanavar and Tausif Ahmed — were arrested on September 8 and 9. — Attributed to unnamed police officers quoted in the source.
- The probe found 507 mule bank accounts procured and supplied to the network. — Figure appears in source, attributed to the investigation.
- Fake apps 'ZNPAY' and SMS-forwarding APKs intercepted OTPs; money moved to a Binance crypto wallet; mule account holders paid Rs 1.5-2 lakh. — Attributed to a police officer's statement; app functionality sent to I4C for analysis, so unverified technically.
- Digital forensics showed IP addresses linked to Kolkata, Hong Kong and California. — Described in source as preliminary findings pending verification with service providers.
विश्लेषकों की राय राय
एक शिकायत से शुरू हुआ मामला 507 कथित म्यूल खातों के नेटवर्क तक फैल गया है, जिससे यह सिर्फ धोखाधड़ी का मामला नहीं रहकर ओटीपी इंटरसेप्शन और फर्जी ऐप से जुड़े आईटी कानून के अपराधों और मनी लॉन्ड्रिंग के पहलुओं वाला जटिल मामला बन जाता है। क्रिप्टो वॉलेट में रकम भेजे जाने और कोलकाता, हांगकांग तथा कैलिफोर्निया के आईपी पते जांच को सीमापार सहयोग और सेवा प्रदाताओं से औपचारिक डेटा अनुरोध की दिशा में ले जाते हैं। सबसे संवेदनशील कानूनी सवाल यह है कि म्यूल खाताधारक पीड़ित माने जाएंगे या जानबूझकर शामिल सहअभियुक्त।
- तीन गिरफ्तारियां आरोप हैं, दोष सिद्धि नहीं; अपराध अदालत में साबित होना है, जांच की कहानी से तय नहीं होता।
- खाताधारकों ने कथित रूप से कमीशन लेकर खाते, नेट बैंकिंग विवरण और सिम सौंपे — यह जानबूझकर मिलीभगत थी या वे ठगे गए, यही आशय का निर्णायक प्रश्न है।
- फर्जी ऐप से ओटीपी और एसएमएस हासिल करना सामान्य ठगी से आगे तकनीकी अपराध की श्रेणी है, जहां डिजिटल साक्ष्य की विधिवत जब्ती और प्रमाणन ही मुकदमे में टिक पाएगा।
- विदेशी आईपी और बिनांस वॉलेट के कारण साक्ष्य जुटाने में विदेशी मंचों के सहयोग और वैध अनुरोधों की जरूरत पड़ सकती है, जो आमतौर पर समय लेने वाली प्रक्रिया है।
- चौथा संदिग्ध और टेलीग्राम हैंडल अब तक अज्ञात होने से आरोपपत्र चरणों में, पूरक आरोपपत्रों के साथ दाखिल हो सकता है।
किस पर नज़र रखें — देखना होगा कि निर्धारित अवधि में आरोपपत्र दाखिल होता है या नहीं, जमानत याचिकाओं पर अदालत का रुख क्या रहता है, और म्यूल खाताधारकों को अभियुक्त बनाया जाता है या गवाह माना जाता है।
यह रिपोर्ट यह स्पष्ट नहीं करती कि किन धाराओं के तहत मामला दर्ज है, शिकायतकर्ता की कितनी रकम फ्रीज या वसूल हुई, और अभियुक्तों का अपना पक्ष क्या है।
गहराई से
शोध सारांश · 8 तथ्य · 5 तारीख़ें · परीक्षा के लिएसार
पृष्ठभूमि
बेंगलुरु की साइबर पुलिस ने ऑनलाइन ट्रेडिंग और निवेश के नाम पर बड़े पैमाने पर की गई कथित धोखाधड़ी के मामले में तीन लोगों को गिरफ्तार किया है। पीण्या के एक निवासी ने शिकायत दर्ज कराई थी कि उसे 93,58,555 रुपये कई बैंक खातों में स्थानांतरित करने को मजबूर किया गया। जांच में 500 से अधिक "म्यूल" (किराये के) बैंक खातों का जाल और कोलकाता, हांगकांग तथा कैलिफोर्निया से जुड़े डिजिटल सुराग सामने आए। आरोपी होटल को अस्थायी ऑपरेशन सेंटर बनाकर फर्जी ऐप के जरिये खातों के ओटीपी व एसएमएस अलर्ट हासिल करते थे और रकम बिनांस क्रिप्टो वॉलेट तक पहुंचाते थे।
मुख्य तथ्य
- पीण्या निवासी ने 28 मई को शिकायत दर्ज कराई कि उसे 93,58,555 रुपये विभिन्न बैंक खातों में भेजने को मजबूर किया गया।
- जांच में 507 बैंक खाते सामने आए, जो कथित रूप से विभिन्न व्यक्तियों से हासिल कर साइबर धोखाधड़ी नेटवर्क को दिए गए थे।
- जांचकर्ताओं के अनुसार लगभग 13 लाख रुपये एक सरकारी बैंक खाते से और 38 लाख रुपये से अधिक एक निजी बैंक के चालू खाते से गुजरे।
- झारखंड के पूर्वी सिंहभूम जिले के निवासी अमित मिश्रा को 8 सितंबर को बेंगलुरु के एक होटल से गिरफ्तार किया गया; पुलिस करीब दो महीने उसका पीछा कर रही थी।
- तौसिफ अहमद और परशुराम सदानंद कन्नणवर (उर्फ पवन कुमार) को 9 सितंबर को गिरफ्तार किया गया; तीनों से छह मोबाइल फोन बरामद हुए।
- म्यूल खाताधारकों को 1.5 से 2 लाख रुपये दिए जाते थे; उन्हें कचुवनहल्ली के होटल में रखा जाता था और लेन-देन के दौरान बाहर निकलने नहीं दिया जाता था।
- फर्जी ऐप "ZNPAY" तथा एसएमएस-फॉरवर्डिंग एपीके सहित 51 अन्य संदिग्ध एपीके फाइलें तकनीकी विश्लेषण के लिए भारतीय साइबर अपराध समन्वय केंद्र (I4C) को भेजी गईं।
- टेलीग्राम, बोटिम और व्हाट्सएप खातों की डिजिटल फॉरेंसिक जांच में कोलकाता, हांगकांग और कैलिफोर्निया से जुड़े आईपी पते मिले।
समयरेखा
- 28 मई (इस वर्ष)पीण्या निवासी ने 93,58,555 रुपये स्थानांतरित करने को मजबूर किए जाने की शिकायत दर्ज कराई।
- शिकायत के बाद (लगभग दो महीने)पुलिस ने लखनऊ की एक इमारत से जुड़े मोबाइल फोन के सुराग पर अमित मिश्रा की निगरानी की।
- 8 सितंबरअमित मिश्रा बेंगलुरु पहुंचा और होटल से गिरफ्तार; तकनीकी विश्लेषण में दो अन्य के साझेदार होने का पता चला।
- 9 सितंबरतौसिफ अहमद और परशुराम सदानंद कन्नणवर को गिरफ्तार किया गया।
- वर्तमानअनूप उर्फ जुल्पी तथा टेलीग्राम हैंडल चलाने वाले फरार; सेवा प्रदाताओं से आईपी सत्यापन जारी।
किसका दाँव
- पीण्या का शिकायतकर्ता — ऑनलाइन ट्रेडिंग/निवेश धोखाधड़ी में 93.58 लाख रुपये का नुकसान; रकम वसूली और न्याय का सवाल।
- बेंगलुरु साइबर पुलिस — लगभग सुराग-रहित मामले में तीन गिरफ्तारियां; 507 खातों के नेटवर्क और फरार आरोपियों की पहचान की जिम्मेदारी।
- गिरफ्तार आरोपी (अमित मिश्रा, परशुराम सदानंद कन्नणवर, तौसिफ अहमद) — धोखाधड़ी नेटवर्क में भूमिका की जांच; कानूनी कार्यवाही का सामना।
- म्यूल खाताधारक (चालू, कॉरपोरेट, ट्रस्ट खाते) — कमीशन व 1.5-2 लाख रुपये के लालच में खाते व सिम देने से आपराधिक संलिप्तता का जोखिम।
- बैंक (एक सरकारी व एक निजी बैंक) — 13 लाख व 38 लाख रुपये से अधिक की राशि इनके खातों से गुजरी; केवाईसी व निगरानी तंत्र पर सवाल।
- भारतीय साइबर अपराध समन्वय केंद्र (I4C) — फर्जी ऐप और 51 संदिग्ध एपीके फाइलों के कामकाज व उपयोग का तकनीकी विश्लेषण।
- विदेशी प्लेटफॉर्म व सेवा प्रदाता (टेलीग्राम, बोटिम, व्हाट्सएप, बिनांस) — आईपी सत्यापन व क्रिप्टो वॉलेट के जरिये धन प्रवाह की जांच में सहयोग की भूमिका।
क्यों अहम है
यह मामला दिखाता है कि निवेश धोखाधड़ी अब अकेले ठगों का काम नहीं, बल्कि म्यूल बैंक खातों, फर्जी ऐप, ओटीपी चोरी और क्रिप्टो वॉलेट पर टिका संगठित नेटवर्क है। 507 खातों का उपयोग और कोलकाता, हांगकांग व कैलिफोर्निया से जुड़े आईपी पते संकेत देते हैं कि नेटवर्क भारत की सीमाओं से बाहर तक फैला हो सकता है, जिससे जांच में अंतरराष्ट्रीय सहयोग और सेवा प्रदाताओं की भूमिका अहम हो जाती है।
UPSC नज़रिया
प्रीलिम्स संकेत
- म्यूल खाता: दूसरों के नाम पर खोला/किराये पर लिया बैंक खाता, जिससे अपराध की रकम घुमाई जाती है।
- I4C – भारतीय साइबर अपराध समन्वय केंद्र; इस मामले में फर्जी ऐप व 51 एपीके फाइलों का तकनीकी विश्लेषण कर रहा है।
- इस मामले में कुल ठगी: 93,58,555 रुपये; जांच में 507 बैंक खाते चिन्हित।
- आरोपी फर्जी ऐप "ZNPAY" व एसएमएस-फॉरवर्डिंग एपीके से बैंकिंग ओटीपी व एसएमएस अलर्ट पकड़ते थे।
- रकम अंततः बिनांस क्रिप्टो वॉलेट में भेजी जाती थी; म्यूल खाताधारकों को 1.5-2 लाख रुपये दिए जाते थे।
- डिजिटल फॉरेंसिक में मिले आईपी पते: कोलकाता, हांगकांग और कैलिफोर्निया (अमेरिका)।
मेन्स दृष्टिकोण
बेंगलुरु का यह मामला भारत में साइबर वित्तीय अपराध के बदलते ढांचे को उजागर करता है: ठगी की रकम सीधे अपराधी तक नहीं जाती, बल्कि चालू, कॉरपोरेट और ट्रस्ट खातों के म्यूल नेटवर्क से गुजरती है, जिन्हें भारी दान या कमीशन का लालच देकर हासिल किया जाता है। खाताधारकों को होटल में रोककर उनके फोन में फर्जी ऐप और एसएमएस-फॉरवर्डिंग एपीके डालना दिखाता है कि ओटीपी-आधारित सुरक्षा को सामाजिक अभियंत्रण और मालवेयर के मेल से तोड़ा जा रहा है, जबकि क्रिप्टो वॉलेट अंतिम चरण में धन के निशान मिटाने का काम करते हैं। 507 खातों के प्रयोग से बैंकों की केवाईसी, लेन-देन निगरानी और संदिग्ध गतिविधि रिपोर्टिंग की सीमाएँ स्पष्ट होती हैं; साथ ही विदेशी आईपी अवसंरचना और विदेशी मैसेजिंग/क्रिप्टो प्लेटफॉर्म पर निर्भरता जांच को अधिकार-क्षेत्र की चुनौती में बदल देती है। आगे का रास्ता स्रोत के आधार पर यही संकेत देता है कि I4C जैसे केंद्रीय तंत्र से तकनीकी विश्लेषण, सेवा प्रदाताओं से आईपी सत्यापन, म्यूल खातों की समय रहते पहचान और नागरिकों में इस जागरूकता की जरूरत है कि खाता या सिम किराये पर देना स्वयं आपराधिक जोखिम है; बाकी नीतिगत विवरण स्रोत में उल्लिखित नहीं हैं।
मुख्य शब्द
- म्यूल बैंक खाता
- कमीशन के बदले दूसरों से लिया गया खाता, जिसके जरिये धोखाधड़ी की रकम कई खातों में घुमाई जाती है।
- ZNPAY
- कथित फर्जी ऐप/प्लेटफॉर्म, जिससे जुड़े कई सहयोगियों के नाम जांच में सामने आए।
- एसएमएस-फॉरवर्डिंग एपीके
- फोन में डाला गया ऐप, जो बैंकिंग ओटीपी व एसएमएस अलर्ट रोककर ठगों तक भेज देता है।
- I4C (भारतीय साइबर अपराध समन्वय केंद्र)
- साइबर अपराध पर समन्वय व तकनीकी विश्लेषण करने वाली संस्था, जिसे संदिग्ध एपीके फाइलें भेजी गईं।
- बिनांस क्रिप्टो वॉलेट
- क्रिप्टोकरेंसी वॉलेट, जहां आरोपी अंत में ठगी की रकम स्थानांतरित करते थे।
- डिजिटल फॉरेंसिक
- फोन व ऐप खातों की तकनीकी जांच, जिसमें आईपी पते व संपर्क सुराग निकाले जाते हैं।
अभ्यास प्रश्न
- म्यूल बैंक खातों पर आधारित साइबर वित्तीय धोखाधड़ी के तंत्र की व्याख्या करें और बैंकिंग निगरानी तंत्र की कमियों पर चर्चा करें।
- बेंगलुरु मामले के उदाहरण से समझाएं कि विदेशी आईपी अवसंरचना और क्रिप्टो वॉलेट किस प्रकार साइबर अपराध की जांच को जटिल बनाते हैं।
- ओटीपी-आधारित बैंकिंग सुरक्षा को फर्जी ऐप और एसएमएस-फॉरवर्डिंग एपीके कैसे निष्प्रभावी कर देते हैं? नागरिक स्तर पर बचाव के उपाय बताएं।
सिर्फ़ मूल ख़बर के आधार पर — आँकड़े और तारीख़ें स्रोत की हैं, अनुमान नहीं।